Produktion og lager: når kontor-IT og maskiner deler netværk
I mange mindre produktionsvirksomheder er CNC-maskinen, lagerets scannere og bogholderiets computere koblet på det samme netværk. Det virker – lige indtil noget går galt ét sted og rammer det hele.
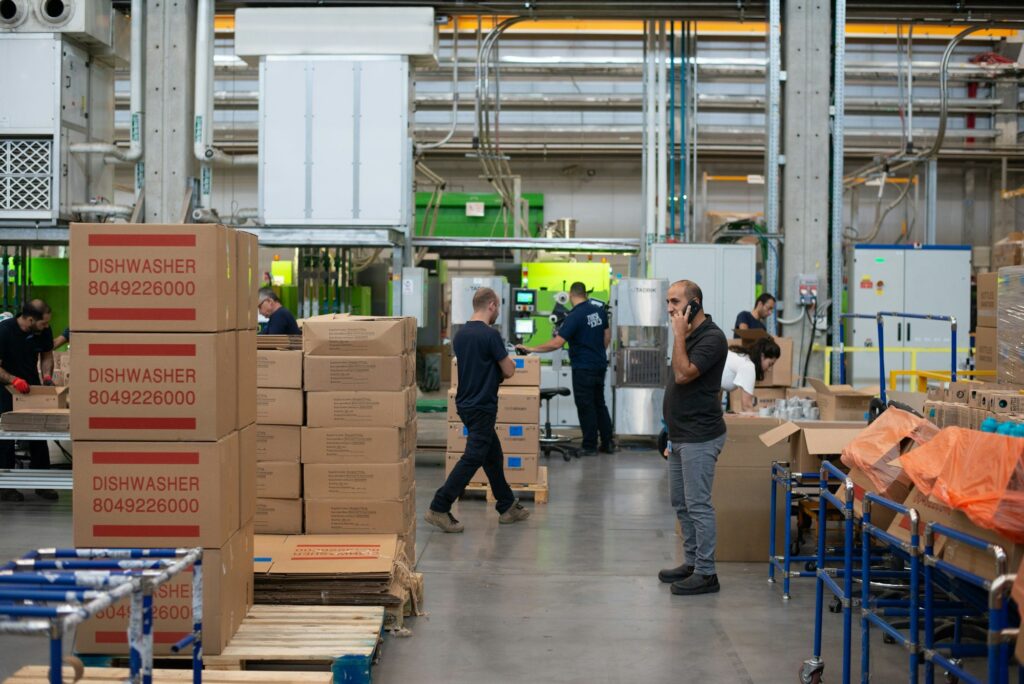
Maskiner, styringer og andet produktionsudstyr bør ligge i et netværkssegment for sig, adskilt fra kontor-IT, og kun de forbindelser, der er et konkret behov for, bør være åbne mellem dem. Center for Cybersikkerhed kalder adskillelsen mellem industrikontrolsystemer og kontornetværket den mest grundlæggende segmentering. Begynd med et overblik over alle forbindelser – især maskinleverandørernes fjernadgange – og luk dem, der ikke er nødvendige.
Kort fortalt
- Et fladt netværk betyder, at et angreb på en kontor-pc kan nå maskinerne – og omvendt.
- Start med overblik: hvilke enheder, hvilke forbindelser og hvilke leverandører har adgang?
- Maskinleverandørers fjernadgang bør risikovurderes og kun være aktiv, når der faktisk udføres service.
- Maskiner, der ikke kan opdateres, skal beskyttes af netværket omkring dem.
Hvorfor det fælles netværk er et problem
Kontor-IT og produktionsudstyr har forskellige behov. Kontorets computere opdateres løbende, bruger mail og internet og bliver dermed jævnligt udsat for phishing og skadelig software. Maskinstyringer, PLC’er, vægte, label-printere og lagerterminaler kører ofte i mange år med det samme styresystem, fordi leverandøren skal godkende ændringer, og fordi produktionen ikke kan stå stille for en opdatering.
Når de to verdener ligger på ét fladt netværk, kan et problem i den ene sprede sig til den anden. Center for Cybersikkerhed (CFCS) beskriver formålet med segmentering som at skabe uafhængige miljøer, så en angriber, virus eller malware ikke har adgang til hele netværket på én gang – og fremhæver, at segmentering giver meget sikkerhed for begrænsede midler.
Eksempel: En medarbejder i salg åbner en inficeret vedhæftning. Hvis den skadelige software kan nå lagerets terminaler og en maskines styrings-pc, står både fakturering og produktion stille – i stedet for kun én bærbar computer.
Først overblik – så teknik
CFCS’ vejledning om industrikontrolsystemer starter ikke med firewalls, men med overblik. Alle forbindelser til netværket skal identificeres – også midlertidige forbindelser, der kun bruges under service og konfiguration. Forbindelser, der ikke er absolut nødvendige, bør fjernes, og services, der ikke bruges, bør slås fra, fordi de ofte ikke overvåges.
I en mindre virksomhed er det sjældent dokumenteret, hvem der har sat hvad op. Maskinleverandøren installerede en router til fjernservice for seks år siden, en elektriker satte en switch op i hallen, og en tidligere medarbejder åbnede en port, så produktionsdata kunne hentes hjemmefra. Det er den slags, overblikket skal finde.
- Hvilke maskiner, styringer, scannere, printere og sensorer er koblet på netværket?
- Hvilke af dem har forbindelse til internettet – direkte eller via leverandørens udstyr?
- Hvem har fjernadgang, med hvilken metode, og hvornår blev den sidst brugt?
- Hvilke data skal reelt flyttes mellem produktion og kontor (fx ordrer, tegninger, produktionstal)?
Sådan ser en fornuftig adskillelse ud
CFCS anbefaler fire skridt, når segmenteringen vælges: identificér de grupper af udstyr, der har et forretningsmæssigt behov for at kommunikere; vurdér, om nogle af dem skal deles yderligere op efter sikkerhedsbehov; definér de forbindelser mellem zonerne, der er nødvendige; og hold overblikket, så der kun er ét punkt for dataudveksling mellem segmenterne.
I praksis betyder det for de fleste mindre virksomheder et par separate netværk (ofte lavet som VLAN på de eksisterende switche) med en firewall imellem, der kun tillader den trafik, I har besluttet. Hvis kontoret har brug for data fra produktionen, foreslår CFCS at lægge et mellemled i et separat segment, som produktionen afleverer data til, så kontoret ikke skal have direkte adgang ind til maskinerne.
| Segment | Typisk indhold | Må tale med |
|---|---|---|
| Kontor | Pc'er, bærbare, kontorprintere | Internet, Microsoft 365, udvalgte servere |
| Produktion | Maskinstyringer, PLC'er, styrings-pc'er | Kun de forbindelser, der er besluttet |
| Lager og logistik | Scannere, label-printere, terminaler | Lagersystemet og printerne |
| Leverandøradgang | Fjernadgang til service | Kun den maskine, der serviceres |
| Gæster og kameraer | Gæstenet, overvågning | Internet eller optager – ikke resten |
Godt at vide: Opdelingen ovenfor er et eksempel, ikke en skabelon. Det rigtige antal segmenter afhænger af jeres maskiner og arbejdsgange. Mange får det meste af gevinsten ved blot at skille kontor og produktion ad.
Maskinleverandørens fjernadgang
Fjernadgang for maskinleverandører er ofte den svageste forbindelse, fordi den er sat op af en anden end jeres IT-leverandør og sjældent bliver gennemgået. CFCS anbefaler, at hver fjernadgang risikovurderes, og at man – hvor det er muligt – bruger en fysisk mekanisme, fx et kabel, der kobles til, når der udføres service. Vejledningen anbefaler også, at eksterne serviceteknikeres rettigheder begrænses mest muligt og kun er aktive under selve servicen.
CFCS advarer desuden mod at basere sikkerheden på, at leverandørens egne protokoller er ukendte for andre, og mod fjernadgange med svag beskyttelse, fx en VPN med en simpel certifikatopsætning.
- Saml alle leverandøradgange ét sted, så I ved, hvor de er.
- Aftal, at adgangen åbnes ved behov og lukkes igen bagefter – ikke står åben hele tiden.
- Kræv personlige log-ind og MFA, hvor leverandørens løsning understøtter det.
- Begræns adgangen til den maskine, der skal serviceres – ikke hele netværket.
- Skriv det ind i aftalen med leverandøren, og spørg, hvordan de selv beskytter deres adgang.
Opdateringer, når maskinen ikke må røres
Mange styrings-pc’er kører med ældre styresystemer, fordi maskinens software kun er godkendt til en bestemt version. Det kan I sjældent løse alene; det kræver dialog med maskinleverandøren. Men I kan begrænse konsekvensen: en maskine, der ikke kan opdateres, skal ikke kunne nås fra kontornettet eller internettet, og der skal ikke læses mail eller surfes fra den.
CFCS peger også på USB-nøgler og bærbare computere, der kobles på under opdatering eller fejlsøgning, som en risiko for at bringe skadelig software ind. En enkel regel om, hvilke medier og computere der må tilsluttes produktionsudstyret, er derfor en del af løsningen.
Når noget alligevel går galt
I produktion er nedetid ofte det, der koster mest. CFCS anbefaler, at man har en genopretningsplan klar og jævnligt øver de beredskabstiltag, hvor systemer adskilles eller styres manuelt. For en mindre virksomhed kan det være så enkelt som at vide, hvem der må trække forbindelsen mellem kontor og produktion, om produktionen kan køre videre uden kontor-IT et par dage, og hvor maskinernes konfiguration og programmer er gemt, så de kan genskabes. Se også IT-beredskabsplan.
Hvad I bør gøre først – og hvad der kan vente
Vores vurdering: Overblikket og leverandøradgangene giver typisk mest sikkerhed for mindst indsats. Segmentering kræver lidt planlægning og ofte et kort stop i produktionen, så den skal timeplanlægges sammen med driften. Overvågning af trafikken ind og ud af produktionsnettet, som CFCS også anbefaler, er relevant for de fleste – men først når adskillelsen er på plads, så I ved, hvad der er normalt.
- Nu: Kortlæg udstyr og forbindelser, og luk fjernadgange, ingen bruger.
- Snart: Adskil kontor og produktion med en firewall imellem, og lav regler for USB og servicecomputere.
- Senere: Finere opdeling i zoner, overvågning af trafikken og fast gennemgang af leverandøradgange.
Spørgsmål og svar
Stopper produktionen, når netværket bliver delt op?
Det kræver typisk et planlagt stop, mens udstyr flyttes til de nye segmenter og forbindelserne testes. Derfor bør det planlægges sammen med produktionen og maskinleverandørerne.
Er et VLAN nok til at adskille maskinerne?
Et VLAN adskiller trafikken logisk, men beskyttelsen kommer først, når der er regler for, hvad der må passere mellem segmenterne – typisk i en firewall. Uden regler kan segmenterne stadig tale frit sammen.
Kilder (tjekket oktober 2026): Håndtering af industrikontrolsystemer – Center for Cybersikkerhed (samsik.dk)
Overblik over jeres netværk
I en gratis IT-gennemgang kortlægger vi sammen, hvad der er koblet på jeres netværk, og hvor kontor og produktion med fordel kan skilles ad.